
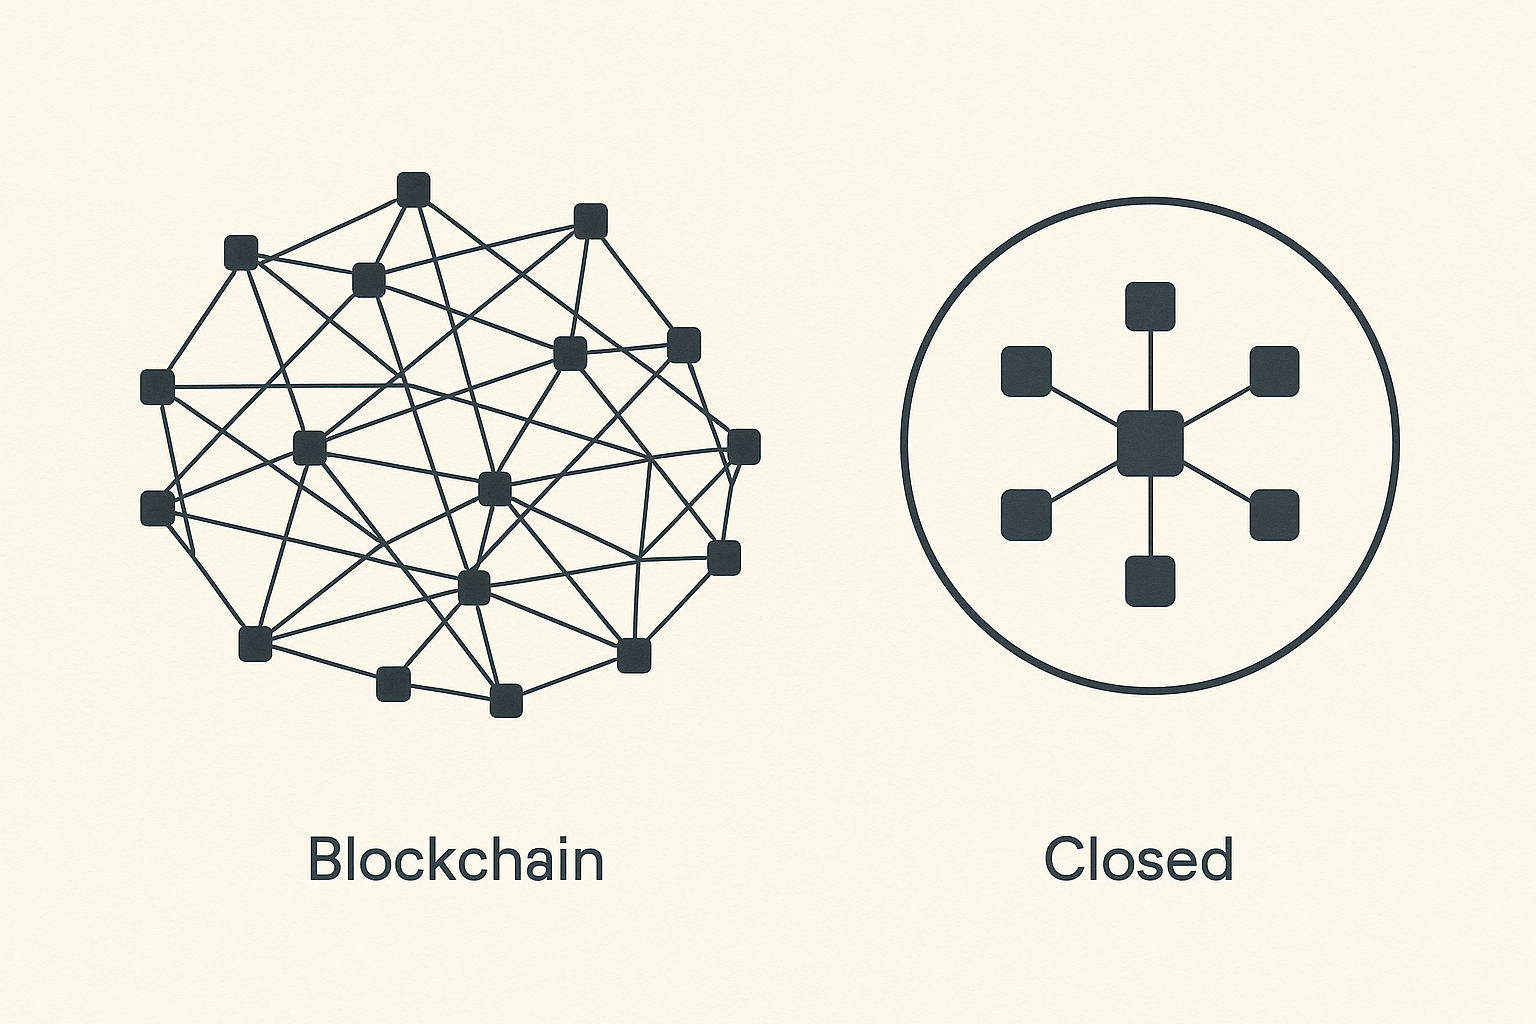
Cosa cambia davvero tra blockchain pubblica e blockchain privata
Una blockchain è un registro digitale in cui le transazioni vengono raggruppate in blocchi e collegati tra loro in ordine cronologico, in modo che le modifiche retroattive risultino estremamente difficili. La distinzione più importante, nella pratica, riguarda chi può partecipare e chi decide cosa è valido.
Una blockchain pubblica è una rete aperta: chiunque può leggere i dati (con i limiti del protocollo), inviare transazioni e, in molti casi, contribuire alla validazione. Una blockchain privata, invece, è una rete con accesso controllato: l’adesione è autorizzata da un ente o da un consorzio, e le regole operative sono definite in modo più centralizzato.
Questa differenza non è “filosofica”: impatta prestazioni, costi, governance, riservatezza e perfino il tipo di rischio (tecnico, legale, reputazionale) che un progetto si assume.
Accesso, permessi e governance: chi può scrivere, leggere e validare
Il punto chiave è il modello permissionless contro permissioned. In un sistema permissionless (tipico delle reti pubbliche), l’identità dei partecipanti non è necessariamente nota: conta la verifica crittografica e il rispetto del protocollo. In un sistema permissioned (tipico delle reti private), l’identità è spesso verificata e i ruoli sono assegnati.
Operativamente, questo si traduce in tre domande:
– Chi può proporre transazioni e interagire con le applicazioni?
– Chi può leggere i dati on-chain e con quale livello di dettaglio?
– Chi può validare i blocchi e aggiornare lo stato della rete?
Nelle reti private, la governance tende a essere più rapida: aggiornamenti e modifiche possono essere approvati da un comitato. Nelle reti pubbliche, invece, l’evoluzione è spesso più lenta e richiede consenso sociale e tecnico, con il vantaggio di una maggiore resilienza a decisioni arbitrarie.
Consenso e sicurezza: perché “più veloce” non significa sempre “migliore”
Il meccanismo di consenso è l’insieme di regole con cui la rete decide quali transazioni sono valide e in quale ordine. In una rete pubblica, il consenso è progettato per funzionare anche con attori sconosciuti e potenzialmente ostili: per questo può essere più costoso in termini computazionali o economici. In una rete privata, il consenso può essere più leggero perché i validatori sono noti e selezionati.
Da qui nasce un equivoco comune: la blockchain privata è spesso più scalabile (più transazioni al secondo, finalità più rapida), ma la sicurezza si sposta dal “chiunque può verificare” al “ci fidiamo dei validatori autorizzati”. In altre parole, la rete privata riduce l’attrito, ma aumenta la dipendenza dalla governance e dalla corretta gestione degli accessi.
Un esempio concreto: in una rete pubblica la trasparenza consente audit indipendenti e controllo diffuso; in una rete privata, l’audit è possibile, ma dipende da log, permessi e processi interni. Non è necessariamente peggio: è un compromesso diverso, spesso più adatto a contesti regolati.
Privacy e riservatezza: dati on-chain, metadati e conformità
La privacy non coincide con “dati nascosti”. Anche quando i contenuti sono cifrati, i metadati (tempi, frequenza, correlazioni tra indirizzi o entità) possono rivelare informazioni sensibili. Le reti pubbliche, per loro natura, espongono più segnali osservabili; le reti private possono limitare visibilità e accesso, implementando canali separati o policy di lettura.
Qui entra in gioco la conformità: alcune organizzazioni devono dimostrare che solo soggetti autorizzati possono vedere determinati dati, o che esistono procedure di rettifica e controllo. In una blockchain, però, l’immutabilità rende delicati i dati personali: spesso si preferisce conservare on-chain solo impronte crittografiche (hash) e mantenere i dati completi off-chain, così da poter gestire accessi e retention.
Per un quadro generale sulle implicazioni di sicurezza e privacy nei registri distribuiti, può essere utile consultare le linee guida del portale dell’agenzia europea per la cybersicurezza.
Casi d’uso reali: quando scegliere una rete pubblica e quando una privata
La scelta non è binaria “pubblico = crypto, privato = aziende”. È più corretto ragionare per requisiti.
Utilizzi tipici delle blockchain pubbliche
Una rete pubblica tende a funzionare bene quando servono neutralità, verificabilità e accesso globale:
– emissione e scambio di asset digitali con regole trasparenti
– applicazioni aperte in cui chiunque può interagire senza onboarding complesso
– notarizzazione pubblica: prova di esistenza e timestamp verificabili da terzi
In questi scenari, la fiducia non è delegata a un singolo ente: è distribuita tra protocollo, incentivi e verifica pubblica.
Utilizzi tipici delle blockchain private
Le reti private sono preferite quando contano controllo degli accessi, riservatezza e integrazione con processi esistenti:
– tracciabilità di filiera con dati visibili solo a determinati attori
– registri interni tra dipartimenti o tra membri di un consorzio
– automazione di flussi approvativi con smart contract dove i partecipanti sono noti
In pratica, la blockchain privata diventa un’infrastruttura condivisa tra soggetti che vogliono un registro comune, ma non possono (o non vogliono) esporre tutto al pubblico.
Costi, manutenzione e rischio operativo: il lato spesso sottovalutato
Una blockchain pubblica ha costi “a consumo” legati alle commissioni di rete e alla competizione per lo spazio nei blocchi; inoltre, l’infrastruttura è esterna e non richiede che un’organizzazione mantenga l’intera rete. Al contrario, una blockchain privata può ridurre o azzerare le fee per transazione, ma introduce costi di manutenzione, gestione nodi, sicurezza perimetrale, procedure di accesso e responsabilità di continuità operativa.
C’è anche un tema di rischio: in una rete privata un errore di configurazione dei permessi o una governance debole può diventare il punto di rottura principale. In una rete pubblica, invece, il rischio si sposta su volatilità delle fee, congestione e dipendenza dalle regole del protocollo, che non si possono cambiare “con una riunione”.
Nella pratica, molte architetture moderne scelgono approcci ibridi: dati sensibili e logiche interne in ambienti controllati, mentre su reti pubbliche si pubblicano prove crittografiche o stati sintetici per ottenere auditabilità senza sacrificare la riservatezza.
Le informazioni fornite hanno scopo esclusivamente informativo e non costituiscono consulenza finanziaria, legale o fiscale; prima di prendere decisioni su investimenti o implementazioni tecnologiche è opportuno consultare professionisti qualificati.