
Perché questa blockchain è diventata lo standard di fatto per le dApp
Ethereum è una blockchain generalista progettata per eseguire smart contract, cioè programmi che vivono “on-chain” e applicano regole in modo automatico. A differenza di reti nate solo per trasferire valore, qui il punto è la programmabilità: chiunque può pubblicare un contratto e permettere a utenti e altre applicazioni di interagirci senza un server centrale. Il risultato è un ecosistema in cui finanza, giochi, identità e strumenti di governance possono funzionare con logiche verificabili pubblicamente, riducendo dipendenze da intermediari. Questa apertura ha favorito un effetto rete: librerie, standard e pratiche condivise rendono più semplice costruire nuove dApp che “parlano la stessa lingua”.
Smart contract: definizione, limiti e implicazioni pratiche
Uno smart contract è un software distribuito che viene eseguito dai nodi della rete e che, una volta distribuito, è difficile da modificare senza meccanismi espliciti. Questa caratteristica dà forza a casi d’uso come escrow automatici, mercati peer-to-peer o regole di emissione di token, ma introduce anche vincoli: il codice è immutabile (o lo è nella pratica) e gli errori possono diventare costosi. Inoltre l’esecuzione richiede pagamento in gas, una tariffa che remunera le risorse computazionali e limita lo spam.
Gas e fee: come incidono su UX e design
Il gas ha un impatto diretto sull’esperienza utente: operazioni complesse costano di più, e in momenti di congestione le fee aumentano. Per questo molte dApp progettano funzioni “snelle”, riducono scritture su blockchain e spostano parte della logica off-chain. Un esempio concreto: un’app di aste può registrare on-chain solo l’esito finale, mantenendo le offerte intermedie in un sistema verificabile ma esterno, così da abbassare costi e attrito.
Architettura tipica di una dApp su Ethereum
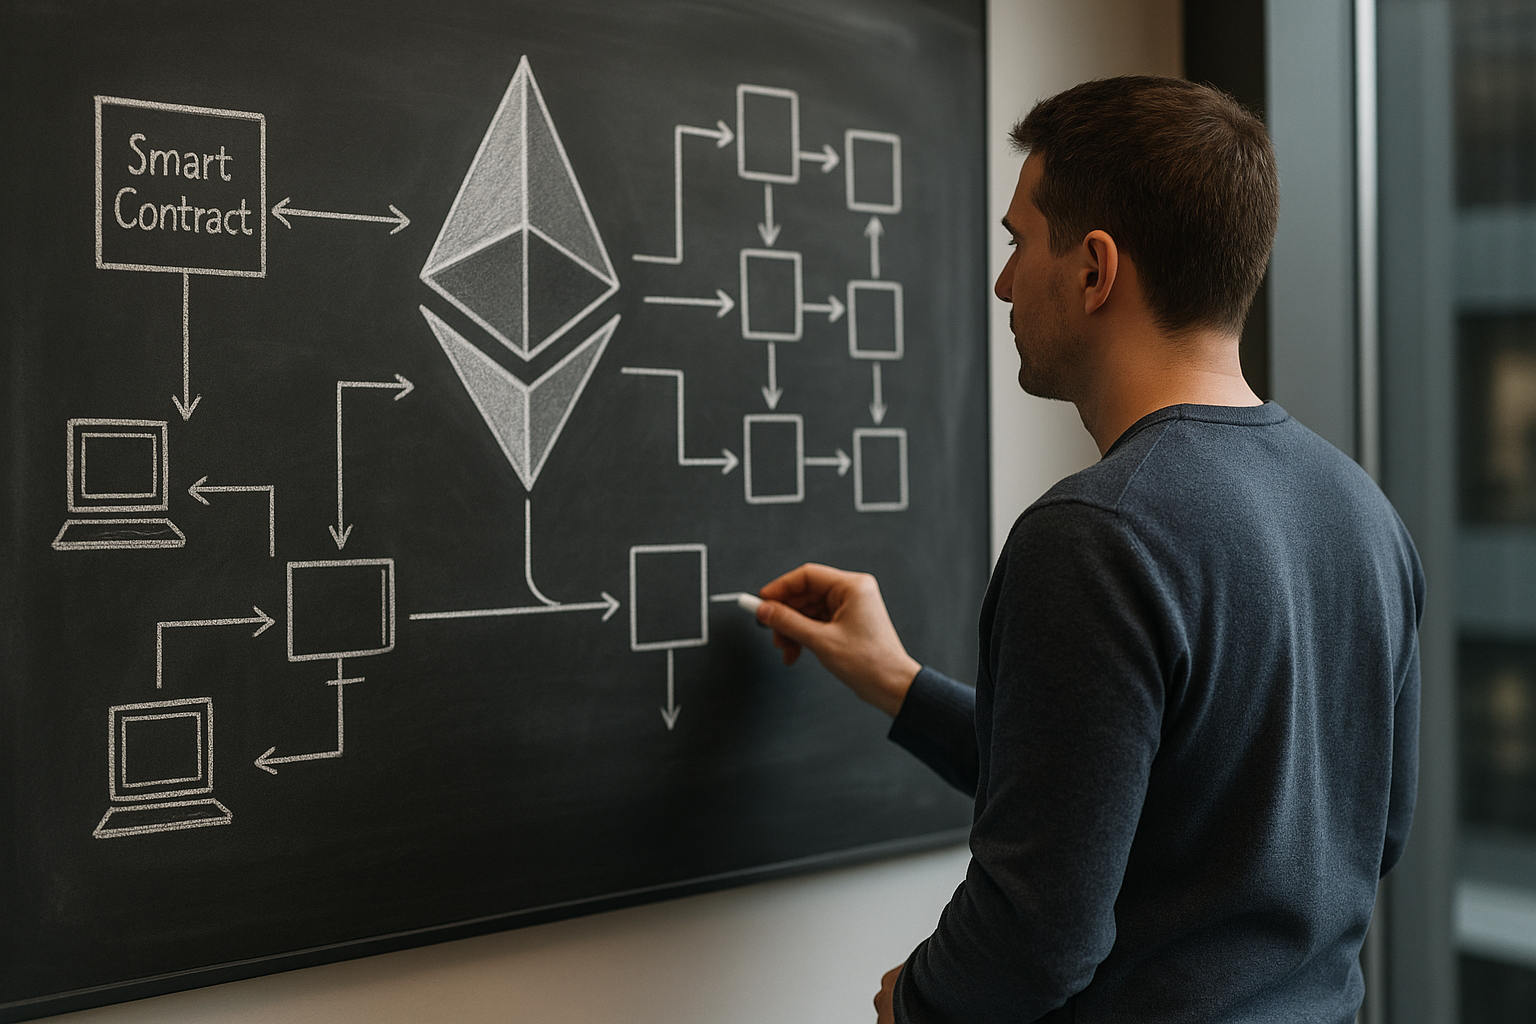
Una dApp combina componenti on-chain e off-chain. La parte on-chain è costituita da smart contract che gestiscono stato e regole critiche (saldo, proprietà, permessi). La parte off-chain include interfaccia web/mobile, indicizzazione dati e servizi di notifica. Il collegamento avviene tramite wallet e provider RPC: l’utente firma transazioni e messaggi, mantenendo le chiavi private sotto il proprio controllo.
Standard e interoperabilità: ERC e composabilità
Gli standard della famiglia ERC definiscono interfacce comuni che rendono i contratti interoperabili. Token fungibili e non fungibili, permessi, metadati: quando un progetto segue uno standard, altri possono integrarlo senza accordi privati. È la cosiddetta composabilità: un protocollo può usare un altro protocollo come “mattoncino”, accelerando l’innovazione ma anche propagando rischi se un componente fondamentale ha vulnerabilità.
Sicurezza e audit: dove nascono gli incidenti più comuni
La sicurezza è il punto in cui molte dApp si giocano la reputazione. Bug logici, errori di autorizzazione e dipendenze esterne sono tra le cause più frequenti di incidenti. Anche senza citare casi specifici, lo schema ricorre: una funzione che dovrebbe essere accessibile solo a un ruolo viene esposta; oppure un contratto si affida a un oracolo manipolabile; oppure l’aggiornabilità viene gestita male e apre la porta ad abusi.
Buone pratiche pragmatiche includono:
– separare ruoli e permessi con controlli espliciti (access control);
– limitare la superficie d’attacco riducendo funzioni e privilegi;
– testare scenari avversi e non solo “happy path”;
– prevedere meccanismi di pausa d’emergenza (circuit breaker) quando sensato.
Per approfondire principi e rischi di base, una panoramica autorevole è disponibile nella guida della community su sicurezza degli smart contract.
Scalabilità: layer 2, rollup e impatto sulle dApp
Ethereum ha scelto una strada in cui la rete principale privilegia sicurezza e decentralizzazione, mentre la scalabilità si ottiene tramite soluzioni esterne che “ereditano” parte delle garanzie. I layer 2 (in particolare i rollup) aggregano molte transazioni e pubblicano su mainnet prove o dati compressi. Per una dApp questo significa poter offrire fee più basse e conferme più rapide, ma anche dover gestire bridge, prelievi con tempi diversi e una UX più articolata.
Dal punto di vista progettuale, molte applicazioni adottano un approccio ibrido: logica critica e asset principali restano su mainnet, mentre interazioni frequenti (trading, micro-transazioni, gaming) migrano su layer 2. È una scelta che bilancia costi, sicurezza e semplicità operativa.
Trend attuali nello sviluppo: account abstraction e identità on-chain
Tra le direzioni più interessanti c’è la account abstraction, che punta a rendere i wallet più “smart”: pagamenti delle fee flessibili, recupero sociale, limiti di spesa, batch di operazioni. Tradotto: meno frizione per chi non vuole gestire ogni dettaglio tecnico, senza rinunciare alla custodia delle chiavi. Parallelamente cresce l’attenzione per identità e reputazione: non come database centralizzati, ma come attestazioni verificabili collegate a indirizzi, utili per accessi, airdrop anti-sybil o governance più robusta.
In mezzo a queste evoluzioni resta un fatto pratico: lo sviluppo di dApp richiede disciplina ingegneristica tradizionale (testing, versioning, osservabilità) più una sensibilità specifica per tokenomics, incentivi e sicurezza. Chi costruisce bene tende a semplificare l’esperienza utente e a rendere trasparenti regole e rischi, perché su blockchain gli errori non si “cancellano” con un reset del server.
Le informazioni riportate hanno finalità esclusivamente informative e non costituiscono consulenza finanziaria, legale o fiscale; le criptovalute comportano rischi elevati e ogni decisione dovrebbe essere valutata in modo autonomo e consapevole.